إخفاء البصمات الرقمية كيف تطور البرمجيات الخبيثة أساليبها لتجاوز أنظمة الحماية

منذ 24 دقائق
إخفاء البصمات الرقمية كيف تطور البرمجيات الخبيثة أساليبها لتجاوز أنظمة الحماية

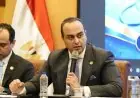
في حديثه، بيّن المهندس عصام البرعي، اللي هو خبير في تكنولوجيا المعلومات، أنه استخدامات الذكاء الاصطناعي غيّرت بشكل جذري طريقة الاختراق الإلكتروني. يعني، المخترقون صاروا يقدروا يكتشفوا الثغرات الأمنية ويستغلوها في وقت قياسي، بدلاً من الأيام أو الساعات اللي كان لازم تقضيها الطرق القديمة. ومن الواضح، إن هالشيء زاد من فعالية الهجمات بنسبة تتراوح بين ثلاثة لأربعة أضعاف.

وأثناء لقائه مع نهاد سمير في برنامج «صباح البلد» اللي يعرض على قناة «NNI مصر»، ذكر البرعي إنه الأدوات الذكاء الاصطناعي صارت تقدر تفحص أنظمة التشغيل والبرمجيات وكأنها تكتشف مئات الثغرات. تخيلوا، ليش؟ لأن واحدة من الأدوات اكتشفت مؤخرًا حوالي 1700 ثغرة في واحد من أكثر أنظمة التشغيل استخدامًا على اللابتوبات.
وبرضه أضاف نقطة مهمة، وهي إنه التفكير بوجود شركات أو نظم محصنة تمامًا هو مفهوم خاطئ. بالأحرى، لا يوجد برنامج يخلو من الثغرات. والمفاجأة، يمكن أن العامل البشري يكون هو الحلقة الأضعف في هالمعادلة، لأن حوالي 60% من نجاح عمليات الاختراق تعود لتصرفات الموظفين، حسب تقديره.

وقام بتوضيح إنه استخدام البريد الإلكتروني الإداري في الأمور الشخصية أو فتح روابط غريبة ممكن يعطي فرصة للمهاجمين لسرقة بيانات الشركات، حتى لو كانت الأنظمة نفسها غير متصلة بالإنترنت. كيف؟ عن طريق زرع برمجيات خبيثة على أجهزة الموظفين.

ويجب أن نتنبّه، فالهجمات الإلكترونية صارت أصعب في اكتشافها، لأن بعض البرمجيات الخبيثة، اللي تعتمد على الذكاء الاصطناعي، قادرة على إخفاء آثارها والتكيف مع أنظمة الحماية. الموضوع معقد أكثر مما نتصور.


شارك